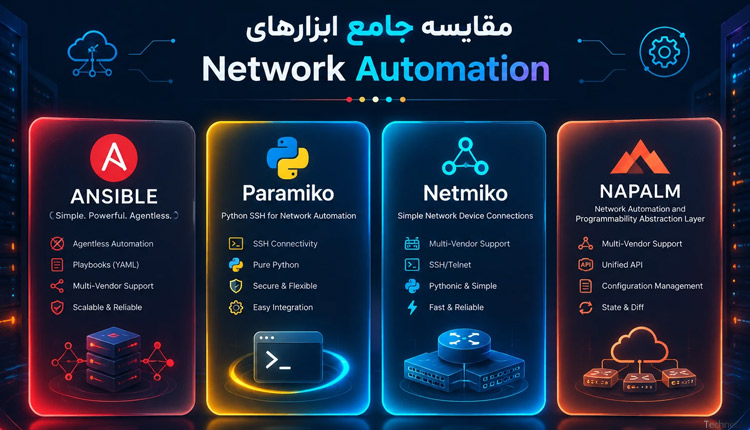
در سالهای اخیر، Network Automation به یکی از مهمترین مهارتها در حوزه شبکه تبدیل شده است. مدیریت دستی تعداد زیادی Router، Switch، Firewall و تجهیزات شبکه نهتنها زمانبر است، بلکه احتمال خطای انسانی را نیز افزایش میدهد. برای خودکارسازی عملیات شبکه، ابزارها و Frameworkهای مختلفی وجود دارند که هرکدام برای یک سطح و نوع خاص از Automation طراحی شدهاند. در میان این ابزارها، چهار نام بسیار مهم به چشم میخورند:
-
Paramiko
-
Netmiko
-
NAPALM
-
Ansible
اما تفاوت این چهار ابزار دقیقاً چیست؟ آیا Netmiko جایگزین Paramiko است؟ آیا NAPALM بهتر از Netmiko است؟ آیا برای Network Automation باید مستقیماً سراغ Ansible برویم؟ و مهمتر از همه، در یک پروژه واقعی کدام ابزار انتخاب مناسبتری است؟ در این مقاله، این چهار تکنولوژی را از نظر معماری، نحوه کار، قابلیتها، کاربردها، مقیاسپذیری، مدیریت Configuration، امنیت و سناریوهای واقعی با یکدیگر مقایسه میکنیم.
Network Automation چیست؟
قبل از بررسی ابزارها، ابتدا باید مفهوم Network Automation را مشخص کنیم. Network Automation به مجموعه تکنیکها و ابزارهایی گفته میشود که با استفاده از آنها میتوان عملیات مربوط به تجهیزات شبکه را بهصورت خودکار انجام داد. برای مثال فرض کنید در یک سازمان 300 عدد Switch دارید و قرار است روی تمام آنها VLAN جدیدی ایجاد کنید.
در روش سنتی، Network Engineer باید:
-
به Switch متصل شود.
-
وارد Configuration Mode شود.
-
VLAN را ایجاد کند.
-
تنظیمات را بررسی کند.
-
Configuration را ذخیره کند.
-
به Switch بعدی برود.
اگر این کار برای 300 دستگاه انجام شود، زمان بسیار زیادی نیاز خواهد داشت. اما با Network Automation میتوان همین عملیات را به یک فرآیند قابل تکرار تبدیل کرد:
Automation System
       |
       +---- Switch 01
       +---- Switch 02
       +---- Switch 03
       |
       +---- ...
       |
       +---- Switch 300
در نتیجه، Automation میتواند باعث کاهش:
-
زمان انجام عملیات
-
خطای انسانی
-
عملیات تکراری
-
تفاوت Configuration بین تجهیزات
-
زمان Troubleshooting
شود.
Paramiko چیست؟
Paramiko یک کتابخانه Python برای پیادهسازی ارتباط SSH است. در واقع Paramiko یکی از پایههای مهم در اکوسیستم Python برای کار با SSH محسوب میشود. با استفاده از Paramiko میتوان از داخل یک برنامه Python به یک سیستم Remote متصل شد و عملیات مختلفی انجام داد.
یک مثال ساده:
import paramiko

client = paramiko.SSHClient()

client.set_missing_host_key_policy(
    paramiko.AutoAddPolicy()
)

client.connect(
    hostname="192.168.1.10",
    username="admin",
    password="password"
)

stdin, stdout, stderr = client.exec_command("show version")

print(stdout.read().decode())

client.close()
در این مثال، Python با استفاده از SSH به سیستم Remote متصل شده و یک Command اجرا میکند. اما یک نکته بسیار مهم وجود دارد:
Paramiko یک Network Automation Framework نیست.
Paramiko در سطح پایینتر قرار دارد و وظیفه اصلی آن فراهم کردن ارتباط SSH است. به عبارت ساده:
Python Application
       |
       v
    Paramiko
       |
       v
      SSH
       |
       v
 Remote Device
بنابراین اگر بخواهید با Paramiko یک Cisco Router را مدیریت کنید، باید بسیاری از منطقهای مورد نیاز را خودتان پیادهسازی کنید.
Netmiko چیست؟
Netmiko یک کتابخانه Python است که با هدف سادهتر کردن ارتباط با تجهیزات شبکه طراحی شده است. Netmiko در بسیاری از سناریوها از SSH استفاده میکند، اما تفاوت اصلی آن با Paramiko این است که Netmiko منطق مخصوص تجهیزات شبکه را نیز در اختیار شما قرار میدهد.
برای مثال:
from netmiko import ConnectHandler

device = {
    "device_type": "cisco_ios",
    "host": "192.168.1.10",
    "username": "admin",
    "password": "password",
}

connection = ConnectHandler(**device)

output = connection.send_command("show ip interface brief")

print(output)

connection.disconnect()
در اینجا Netmiko بسیاری از جزئیات مربوط به برقراری Session با تجهیزات شبکه را برای ما مدیریت میکند.
تفاوت اصلی Paramiko و Netmiko
یکی از مهمترین نکاتی که باید در Network Automation بدانید، تفاوت سطح Abstraction این دو ابزار است.
Paramiko:
SSH
 ↓
Connection
 ↓
Command
Netmiko:
Network Device
 ↓
Netmiko
 ↓
SSH/Telnet
 ↓
CLI
Paramiko بیشتر یک SSH Library است. در مقابل، Netmiko یک Network Device Connection Library است. به همین دلیل اگر هدف شما مدیریت Router و Switch باشد، Netmiko معمولاً امکانات بیشتری نسبت به استفاده مستقیم از Paramiko در اختیار شما قرار میدهد.
NAPALM چیست؟
NAPALM مخفف:
Network Automation and Programmability Abstraction Layer with Multivendor support است. هدف اصلی NAPALM ایجاد یک Abstraction Layer برای مدیریت تجهیزات مختلف شبکه است. مشکل اصلی در Network Automation این است که Vendorهای مختلف CLI و روشهای مدیریتی متفاوتی دارند.
برای مثال:
Cisco IOS
Cisco NX-OS
Arista EOS
Juniper Junos
دستورات و روش Configuration این تجهیزات یکسان نیست. NAPALM تلاش میکند یک Interface یکسان برای انجام عملیات مختلف ارائه دهد.
بهعنوان مثال:
device.get_facts()
بهجای اینکه برای هر Vendor منطق متفاوتی بنویسیم، میتوانیم از یک Interface استاندارد استفاده کنیم.
NAPALM چه مشکلی را حل میکند؟
فرض کنید سه دستگاه دارید:
Cisco Router
Arista Switch
Juniper Router
در روش CLI-based، ممکن است برای هرکدام منطق متفاوتی داشته باشید. اما یکی از اهداف NAPALM این است که:
             NAPALM
                |
      +---------+---------+
      |         |         |
    Cisco     Arista    Juniper
را در قالب یک Interface نسبتاً یکپارچه مدیریت کند. بنابراین NAPALM نسبت به Netmiko در سطح Abstraction بالاتری قرار میگیرد.
Ansible چیست؟
Ansible یک Automation و Configuration Management Platform است که میتواند برای مدیریت سیستمها، Serverها، Cloud و تجهیزات شبکه استفاده شود. در Network Automation، Ansible یکی از شناختهشدهترین ابزارهاست. Ansible برخلاف کتابخانههایی مانند Netmiko و Paramiko، صرفاً یک Python Library نیست. ساختار کلی آن معمولاً شامل موارد زیر است:
Inventory
   |
   v
Playbook
   |
   v
Tasks
   |
   v
Modules
   |
   v
Network Devices
برای مثال یک Playbook ساده:
- name: Configure Network Devices
  hosts: switches
  gather_facts: false

  tasks:
    - name: Configure VLAN
      cisco.ios.ios_config:
        lines:
          - vlan 100
          - name USERS
در اینجا شما بیشتر روی آنچه باید اتفاق بیفتد تمرکز میکنید، نه جزئیات برقراری Session.
آیا Ansible جایگزین Netmiko است؟
پاسخ کوتاه:
نه، دقیقاً.
این چهار تکنولوژی در یک سطح قرار ندارند.
یک مقایسه ساده:
| ابزار | ماهیت |
|---|---|
| Paramiko | SSH Library |
| Netmiko | Network Device Connection Library |
| NAPALM | Network Automation Abstraction Layer |
| Ansible | Automation / Configuration Management Platform |
بنابراین مقایسه آنها باید با توجه به سطح Abstraction و نوع مسئلهای که حل میکنند انجام شود.
مقایسه معماری
میتوان این چهار ابزار را تقریباً به شکل زیر تصور کرد:
                 Automation
                     |
              +------+------+
              |             |
           Ansible       Python
              |             |
        +-----+-----+   +---+---+
        |           |   |       |
     NAPALM      Modules Netmiko Paramiko
        |             |    |       |
        +-------------+----+-------+
                      |
                  SSH / API
                      |
                Network Device
البته این نمودار یک مدل مفهومی است و به این معنی نیست که تمام این ابزارها الزاماً همیشه به همین شکل مستقیماً روی یکدیگر قرار میگیرند.
Netmiko در برابر Paramiko
Paramiko
Paramiko کنترل سطح پایینتری در اختیار برنامهنویس قرار میدهد.
برای مثال:
ssh.connect(...)
و سپس:
exec_command(...)
بسیاری از جزئیات Session و رفتار دستگاه را باید خودتان مدیریت کنید.
Netmiko
Netmiko بسیاری از این جزئیات را برای تجهیزات شبکه سادهتر میکند.
برای مثال:
connection.send_command(
    "show ip interface brief"
)
یا:
connection.send_config_set([
    "interface GigabitEthernet0/1",
    "description USER_NETWORK"
])
بنابراین اگر هدف شما Network Device Automation با Python باشد، Netmiko معمولاً تجربه مناسبتری از استفاده مستقیم از Paramiko ارائه میکند.
Netmiko در برابر NAPALM
این دو ابزار بسیار به هم نزدیکتر هستند، اما فلسفه یکسانی ندارند.
Netmiko بیشتر روی:
CLI Automation
تمرکز دارد.
مثلاً:
connection.send_command(
    "show ip route"
)
در حالی که NAPALM بیشتر تلاش میکند یک Interface استاندارد برای عملیات Network Automation ایجاد کند.
مثلاً:
device.get_facts()
بنابراین:
Netmiko
   |
   +-- CLI
   +-- Commands
   +-- Configuration
   +-- Device interaction


NAPALM
   |
   +-- Abstraction
   +-- Structured data
   +-- Configuration management
   +-- Multi-vendor interface
NAPALM در برابر Ansible
این مقایسه کمی متفاوت است. NAPALM بیشتر یک Library / Abstraction Layer است. Ansible یک Automation Platform است. برای مثال NAPALM میتواند در یک برنامه Python استفاده شود:
device = get_network_driver("ios")(
    hostname,
    username,
    password
)

device.open()

facts = device.get_facts()
اما در Ansible، معمولاً منطق Automation را در قالب Inventory و Playbook تعریف میکنیم:
- name: Get device information
  hosts: routers
  gather_facts: false

  tasks:
    - name: Run command
      cisco.ios.ios_command:
        commands:
          - show version
بنابراین Ansible بیشتر برای ساخت Workflowهای Automation مناسب است.
مفهوم Idempotency
یکی از مفاهیم بسیار مهم در Ansible و Configuration Management، مفهوم:
Idempotency
است. فرض کنید میخواهیم VLAN شماره 100 وجود داشته باشد. در یک Automation ساده ممکن است هر بار این دستور را ارسال کنیم:
vlan 100
اما در یک سیستم Idempotent، هدف این است که وضعیت نهایی را تعریف کنیم:
VLAN 100 باید وجود داشته باشد.
اگر VLAN از قبل وجود داشته باشد، Automation نباید Configuration غیرضروری ایجاد کند. این تفاوت بسیار مهم است.
بهصورت مفهومی:
Imperative:

"این دستورها را اجرا کن."


Declarative:

"این وضعیت باید وجود داشته باشد."
Ansible در این مدل بسیار قدرتمند است.
مثال: اجرای Command روی چند Router
فرض کنید 100 Router داریم و میخواهیم دستور زیر را اجرا کنیم:
show ip interface brief
با Paramiko
باید بخش قابلتوجهی از منطق Connection و تعامل با دستگاه را خودمان مدیریت کنیم.
با Netmiko
میتوانیم از Python استفاده کنیم:
from netmiko import ConnectHandler

devices = [
    {
        "device_type": "cisco_ios",
        "host": "10.0.0.1",
        "username": "admin",
        "password": "password",
    },
    {
        "device_type": "cisco_ios",
        "host": "10.0.0.2",
        "username": "admin",
        "password": "password",
    },
]

for device in devices:
    connection = ConnectHandler(**device)

    output = connection.send_command(
        "show ip interface brief"
    )

    print(output)

    connection.disconnect()
با Ansible
Inventory:
[routers]
router01 ansible_host=10.0.0.1
router02 ansible_host=10.0.0.2
و Playbook:
- name: Collect interface information
  hosts: routers
  gather_facts: false

  tasks:
    - name: Show interfaces
      cisco.ios.ios_command:
        commands:
          - show ip interface brief
      register: output

    - name: Display output
      debug:
        var: output.stdout
در این مثال، Ansible بخش زیادی از مدیریت اجرای Task روی چند Device را بر عهده میگیرد.
چه زمانی Paramiko انتخاب مناسبی است؟
Paramiko زمانی مفید است که شما واقعاً به SSH در سطح پایین نیاز دارید.
برای مثال:
-
ساخت ابزار SSH سفارشی
-
اتصال به سیستمهای Linux
-
پیادهسازی SSH Client
-
ساخت Application اختصاصی
-
کنترل جزئیات SSH Session
اما اگر پروژه شما مشخصاً درباره Router و Switch است، معمولاً باید بررسی کنید که آیا استفاده مستقیم از Paramiko واقعاً مزیتی برای شما دارد یا خیر.
چه زمانی Netmiko انتخاب مناسبی است؟
Netmiko برای پروژههایی بسیار مناسب است که:
-
با Python کار میکنید.
-
نیاز به CLI دارید.
-
میخواهید Command اجرا کنید.
-
Configuration تغییر دهید.
-
از تجهیزات مختلف شبکه استفاده میکنید.
-
قصد دارید یک Script یا Application اختصاصی بسازید.
سناریوی رایج:
Python Script
     |
   Netmiko
     |
     +---- Cisco
     +---- Arista
     +---- Juniper
     +---- MikroTik
     +---- سایر تجهیزات
چه زمانی NAPALM انتخاب مناسبی است؟
NAPALM زمانی جذاب است که:
-
Multi-Vendor بودن اهمیت زیادی دارد.
-
میخواهید یک API استانداردتر داشته باشید.
-
اطلاعات Structured از تجهیزات نیاز دارید.
-
Configuration Management برایتان مهم است.
-
قصد دارید یک Automation Framework مبتنی بر Python بسازید.
چه زمانی Ansible انتخاب مناسبی است؟
Ansible زمانی بسیار مفید است که میخواهید:
-
تعداد زیادی Device را مدیریت کنید.
-
Workflowهای Automation بسازید.
-
Configuration را استاندارد کنید.
-
Playbook ایجاد کنید.
-
عملیات را Repeatable کنید.
-
Inventory مرکزی داشته باشید.
-
Automation را بین اعضای تیم به اشتراک بگذارید.
-
از CI/CD در Network Automation استفاده کنید.
برای مثال:
Git
 |
 v
Ansible Playbook
 |
 v
CI/CD
 |
 v
Network Devices
این مدل در محیطهای Enterprise اهمیت زیادی پیدا میکند.
مقایسه کلی چهار ابزار
| ویژگی | Paramiko | Netmiko | NAPALM | Ansible |
|---|---|---|---|---|
| زبان اصلی | Python | Python | Python | YAML/Python ecosystem |
| نوع ابزار | SSH Library | Network Library | Abstraction Layer | Automation Platform |
| SSH | ✅ | ✅ | بسته به Driver | بسته به Connection/Collection |
| CLI Automation | پایه | ⭐⭐⭐⭐⭐ | ⭐⭐⭐ | ⭐⭐⭐⭐ |
| Multi-Vendor | محدود | خوب | بسیار خوب در محدوده Driverها | بسیار خوب با Collections |
| Configuration Management | دستی | خوب | خوب | بسیار خوب |
| Idempotency | ❌ | محدود | تا حدی | ⭐⭐⭐⭐⭐ |
| Inventory | ❌ | ❌ | ❌ | ✅ |
| Playbook | ❌ | ❌ | ❌ | ✅ |
| مناسب برای Script | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐ | ⭐⭐⭐ |
| مناسب برای Enterprise Automation | محدود | خوب | خوب | بسیار خوب |
| سطح Abstraction | پایین | متوسط | بالا | بالا |
این جدول یک مقایسه مفهومی است؛ قابلیت واقعی هر ابزار به Vendor، Driver، Module/Collection و روش اتصال مورد استفاده بستگی دارد.
یک نکته بسیار مهم: این ابزارها رقیب مستقیم یکدیگر نیستند
یکی از اشتباهات رایج این است که تصور کنیم باید یکی از این چهار ابزار را انتخاب کنیم و سه ابزار دیگر را کنار بگذاریم. در پروژههای واقعی میتوان آنها را در کنار یکدیگر استفاده کرد.
مثلاً:
                 Ansible
                    |
          +---------+---------+
          |                   |
       NAPALM              Network Modules
          |
       Python
          |
       Netmiko
          |
       Paramiko
          |
         SSH
این معماری بسته به پروژه میتواند متفاوت باشد و الزاماً به این معنی نیست که همه لایهها باید همزمان استفاده شوند.
یک مثال واقعیتر
فرض کنید یک شرکت دارای:
500 Switch
100 Router
50 Firewall
20 Linux Server
است.
نیازهای سازمان:
-
Backup Configuration
-
بررسی وضعیت Interfaceها
-
جمعآوری اطلاعات Device
-
اعمال Configuration
-
Compliance Check
-
گزارشگیری
-
تغییرات گروهی
-
Audit
برای چنین محیطی، استفاده از یک Script ساده Python ممکن است در ابتدا جواب بدهد؛ اما با افزایش تعداد Deviceها، مدیریت مواردی مانند Inventory، Credentials، Error Handling، Logging، Parallel Execution، استانداردسازی Configuration و Workflow اهمیت بیشتری پیدا میکند. در چنین شرایطی یک Platform مانند Ansible میتواند نقش Orchestration را بر عهده بگیرد و در صورت نیاز از ابزارها و Libraryهای مختلف در لایههای پایینتر استفاده شود.
انتخاب ابزار بر اساس نوع پروژه
بهصورت مفهومی میتوان چنین تصمیمی گرفت:
آیا فقط SSH میخواهم؟
|
بله
|
Paramiko
آیا Network Device را با Python
و CLI مدیریت میکنم؟
|
بله
|
Netmiko
آیا API استانداردتر و
Multi-Vendor Abstraction میخواهم؟
|
بله
|
NAPALM
آیا یک سیستم Automation،
Inventory و Playbook میخواهم؟
|
بله
|
Ansible
البته این Decision Tree سادهسازی شده است؛ در پروژههای واقعی ممکن است بیش از یک ابزار انتخاب شود.
آیا یادگیری Paramiko قبل از Netmiko ضروری است؟
خیر.
اگر هدف اصلی شما Network Automation است، لازم نیست ابتدا Paramiko را بهصورت عمیق یاد بگیرید. اما آشنایی با SSH، Authentication، Session، Channel و مفاهیم Paramiko میتواند به درک بهتر لایه زیرین Netmiko کمک کند. یک مسیر منطقی میتواند این باشد:
Python
  ↓
SSH Concepts
  ↓
Netmiko
  ↓
NAPALM
  ↓
Ansible
  ↓
Git / CI/CD
  ↓
Enterprise Network Automation
آیا برای Network Automation فقط Ansible کافی است؟
در پروژههای ساده شاید تا حد زیادی بتوان با Ansible کار را پیش برد. اما در پروژههای حرفهایتر، دانستن Python همچنان اهمیت زیادی دارد.
چرا؟
چون ممکن است نیاز داشته باشید:
-
API اختصاصی بسازید.
-
اطلاعات را Parse کنید.
-
Logic پیچیده ایجاد کنید.
-
یک Tool داخلی توسعه دهید.
-
با سیستمهای دیگر Integration انجام دهید.
-
عملیات خاصی را خارج از قابلیتهای موجود Ansible پیادهسازی کنید.
بنابراین:
Ansible میتواند ابزار اصلی Automation باشد، اما Python همچنان یکی از مهارتهای کلیدی Network Automation است.
جمعبندی
Paramiko، Netmiko، NAPALM و Ansible چهار ابزار مهم در اکوسیستم Automation هستند، اما برای حل یک مسئله کاملاً یکسان طراحی نشدهاند.
Paramiko در سطح SSH قرار دارد و کنترل پایینسطحتری در اختیار Python Developer قرار میدهد.
Netmiko روی ارتباط و Automation تجهیزات شبکه از طریق CLI تمرکز دارد و برای ساخت Scriptهای Python بسیار کاربردی است.
NAPALM یک Abstraction Layer برای Network Automation فراهم میکند و تمرکز قابلتوجهی روی Multi-Vendor Automation و Interfaceهای استاندارد دارد.
Ansible یک Automation Platform است که برای مدیریت تعداد زیادی سیستم و تجهیزات، تعریف Workflow، Configuration Management و اجرای Automation بهشکل Repeatable بسیار مناسب است.
بهصورت خلاصه:
Paramiko
    ↓
SSH

Netmiko
    ↓
Network CLI Automation

NAPALM
    ↓
Network Abstraction

Ansible
    ↓
Automation & Orchestration
بنابراین سؤال درست این نیست که:
«Netmiko بهتر است یا Ansible؟»
بلکه باید پرسید:
«مسئلهای که میخواهم حل کنم چیست و در چه سطحی از Automation قرار دارد؟»
اگر فقط به یک SSH Client نیاز دارید، Paramiko میتواند کافی باشد.
اگر یک Python Script برای مدیریت تجهیزات شبکه میخواهید، Netmiko گزینه مهمی است.
اگر به Abstraction و Multi-Vendor Automation در Python نیاز دارید، NAPALM میتواند مناسب باشد.
و اگر قصد دارید یک سیستم Automation قابل تکرار، مدیریتپذیر و قابل توسعه برای تعداد زیادی Device ایجاد کنید، Ansible یکی از گزینههای مهمی است که باید بررسی شود.
در پروژههای Enterprise نیز الزاماً انتخاب فقط یکی از این ابزارها مطرح نیست؛ بلکه بسته به معماری، ممکن است چند ابزار در لایههای مختلف در کنار یکدیگر استفاده شوند.